سلسلة التقنية · 09
اختراق ووردبريس الياباني: من الصفر إلى المئة
أغلب أصحاب مواقع ووردبريس يعرفون أنهم اختُرقوا من Google لا من تنبيه. وهذا التفصيل الكامل.
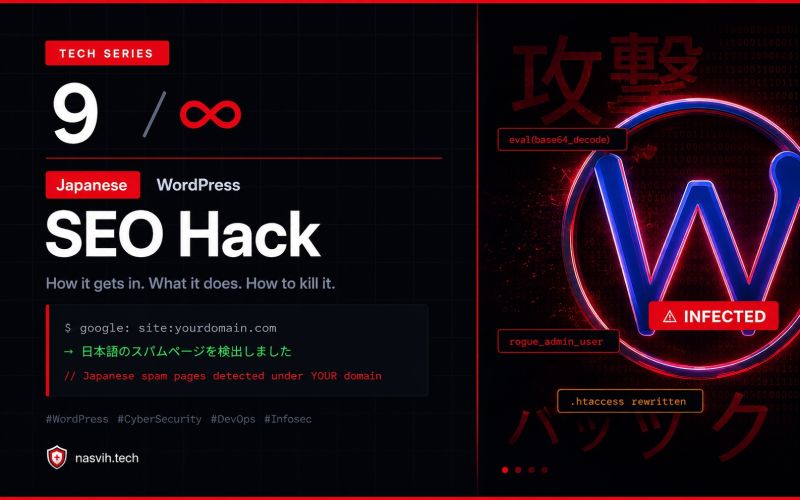
أغلب أصحاب مواقع ووردبريس يكتشفون الاختراق من Google. لا من تنبيه، ولا من مزوّد الاستضافة. بل من ظهور نص ياباني تحت نطاقهم في نتائج البحث.
فلنصلح ذلك. التفصيل الكامل أدناه.
ما هو؟
اختراق السيو الياباني (ويُعرف أيضاً باختراق الكلمات المفتاحية اليابانية).
يحقن المهاجمون آلاف صفحات السبام باللغة اليابانية في موقعك بصمت. بلا ضرر ظاهر. يبدو موقعك سليماً لك. لكن Googlebot يرى آلاف الصفحات اليابانية تعزّز شبكة سبام ما.
فتتحوّل قوة نطاقك إلى مزرعة سيو مجانية لهم. وفي النهاية تعاقب Google نطاقك أنت. لا نطاقهم.
كيف يدخل؟
- إضافات أو قوالب قديمة أو مقرصنة (السبب الأول)
- إضافات مهجورة اشتراها مهاجمون من مستودع ووردبريس
- بيانات دخول ضعيفة للوحة الإدارة (تُخترق بالتخمين)
- باب خلفي بلغة PHP مخبّأ في
/wp-content/uploads/ - في الاستضافة المشتركة — موقع مصاب واحد ينشر العدوى إلى الباقي
ماذا يحدث بعد ذلك؟
- يُزرع باب خلفي بلغة PHP (مخفي ودائم)
- يُنشأ مستخدم إداري مزيّف بصمت
- تُعاد كتابة
.htaccess— فيرى Googlebot السبام ولا تراه أنت - تُحقن آلاف المقالات اليابانية في قاعدة بياناتك
- تُسمَّم خريطة الموقع وتُرسل إلى Google
- تصل عقوبة السيو. تنهار الزيارات. ويسأل العملاء.
كيف تمنعه
- أبقِ نواة ووردبريس وكل الإضافات محدّثة دائماً
- احذف الإضافات التي لا تستخدمها — كل واحدة سطح هجوم
- لا تستخدم قوالب أو إضافات مقرصنة أبداً
- غيّر مسار
/wp-adminالافتراضي إلى رابط سرّي مخصّص - امنع تنفيذ PHP داخل
/uploadsعبر.htaccess - فعّل التحقّق بخطوتين لكل حسابات الإدارة
- استخدم جدار حماية Cloudflare (الخطة المجانية تكفي)
- اضبط الصلاحيات: المجلدات 755، الملفات 644، ملف الإعداد 600
- عطّل XML-RPC إن كنت لا تستخدمه
- راقب عبر Google Search Console —
site:yourdomain.com
كيف تحلّه (بطريقة SSH)
الخطوة 1 — ادخل عبر SSH وابحث عن الأبواب الخلفية:
find . -name "*.php" | xargs grep -l "eval(base64_decode"
find ./wp-content/uploads -name "*.php" -delete
الخطوة 2 — أعد تثبيت نواة ووردبريس نظيفة:
wp core download --force
الخطوة 3 — احذف المستخدم المزيّف والمقالات المحقونة عبر WP-CLI:
wp user delete [suspicious-id]
wp post delete $(wp post list --format=ids) [japanese posts]
الخطوة 4 — نظّف .htaccess: احذفه ثم أعد توليده من الإعدادات ← الروابط الدائمة ← حفظ.
الخطوة 5 — امنع مجلد الرفع من تنفيذ PHP:
echo '<Files *.php>deny from all</Files>' > wp-content/uploads/.htaccess
الخطوة 6 — غيّر رابط الإدارة:
wp plugin install wps-hide-login --activate
الخطوة 7 — بدّل كل شيء: كلمة مرور قاعدة البيانات، ومفاتيح SSH، ومفاتيح ووردبريس السرّية، وكلمات مرور الإدارة.
الخطوة 8 — أزل الفهرسة المحقونة من Google: Search Console ← أداة إزالة الروابط ← أرسل خريطة موقع جديدة.
الوقاية = ثلاثون دقيقة. التعافي = يومان من الندم.
جرّب site:yourdomain.com على Google الآن. إن رأيت نصاً يابانياً — فأنت تعرف ما العمل.
Originally published on LinkedIn.
هل كانت مفيدة؟
اقرأ السلسلة — سلسلة التقنية
فهرس سلسلة التقنية- 01لماذا DevOps (وما هو حقاً)
- 02من الصفر إلى المئة: أساسيات الخوادم والسحابة والشبكات
- 03السحابة تحت النار: ما على كل قائد تقني أن يتعلّمه
- 04لماذا تسقط شركات التقنية الكبرى رغم كل شيء
- 05الحرب الصامتة داخل كل شركة تقنية
- 06الإنترنت لم يُصمَّم يوماً ليكون بهذا الحجم
- 07لماذا تفشل أغلى البرمجيات في العالم
- 08الذكاء الاصطناعي داخل خط النشر لديك. وأغلب الفرق تديره بشكل خاطئ.
- 09اختراق ووردبريس الياباني: من الصفر إلى المئة (هذه المقالة)
- 10VPN: ما هو، ولمن هو فعلاً
- 11لماذا لم يعد «full-stack» اختيارياً
- 13ما تصميم الأنظمة ولماذا يهمّك
- 14فقدان بياناتك هو العلّة الوحيدة التي لا يمكن إصلاحها
محمد نصيف
مهندس DevOps وقائد تقني · جدة، السعودية
يكتب The Stack Notes — ملاحظات ميدانية عن البنية التحتية والذكاء الاصطناعي والمال والعمل. بنية سحابية، CI/CD، أمن وأتمتة في شركة كود سفن لتقنية المعلومات.
التعليقات
لا تعليقات بعد — الكلمة الأولى لك.
اكتب تعليقاً
تُقرأ التعليقات قبل نشرها، لذا لن يظهر تعليقك فوراً.